2 lipca 2026 · Zaktualizowano: 27 sierpnia 2026
Audyt gotowości AI: co dokładnie sprawdzamy i co dostajesz na koniec
Audyt gotowości AI to płatna, zwykle 2–4-tygodniowa diagnoza procesów, danych, działających lub planowanych systemów i odpowiedzialności. Ma doprowadzić do decyzji: co warto testować, co najpierw uporządkować, a co odrzucić. Wynikiem nie jest certyfikat ani obietnica zwrotu. Firma dostaje rejestr systemów, macierz ryzyka, listę projektów, rekomendację architektury i plan działań z właścicielami oraz bramkami decyzyjnymi. Poniżej pokazujemy pełny przebieg, od przygotowania zakresu po przekazanie artefaktów.
Jeśli szukasz zakresu komercyjnego, zacznij od oferty audytu na stronie usług. Ten przewodnik wyjaśnia metodę pracy i może też posłużyć jako lista pytań do innego wykonawcy. Nie zastępuje porady prawnej ani formalnej oceny zgodności konkretnego systemu.
Spis treści
- Co zawiera audyt gotowości AI
- Przed audytem: zakres i osoby
- Wywiady i dane: jak zbieramy dowody
- Decyzje: co robimy z ustaleniami
- Przekazanie: kto przejmuje artefakty
- Czym audyt nie jest
- FAQ: audyt gotowości AI
- Co dalej
Co zawiera audyt gotowości AI
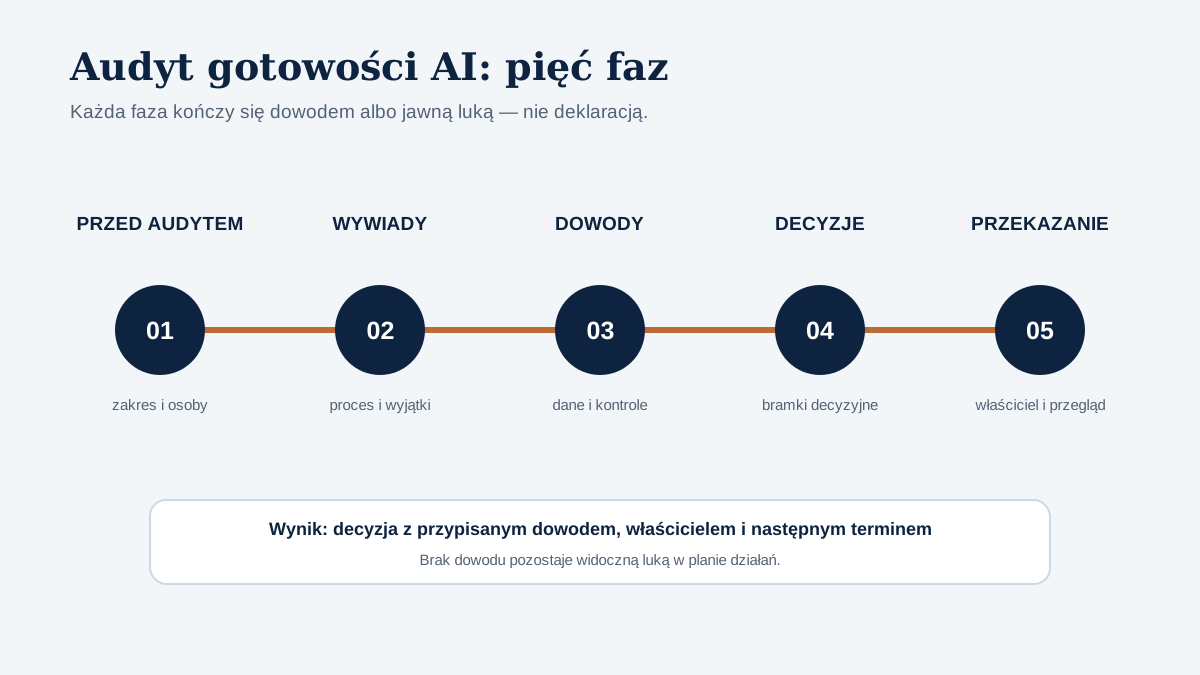
Dobry audyt AI dla firmy obejmuje pięć faz. Najpierw uzgadniamy granice i osoby, które mogą potwierdzić fakty. Potem zbieramy dowody o procesach, danych i używanych narzędziach, w tym o shadow AI. Trzecia faza porządkuje systemy, role, ryzyka, architekturę oraz koszt. W czwartej fazie kandydaci przechodzą przez bramki decyzyjne. Na końcu każdy artefakt trafia do konkretnego właściciela wraz z terminem przeglądu.
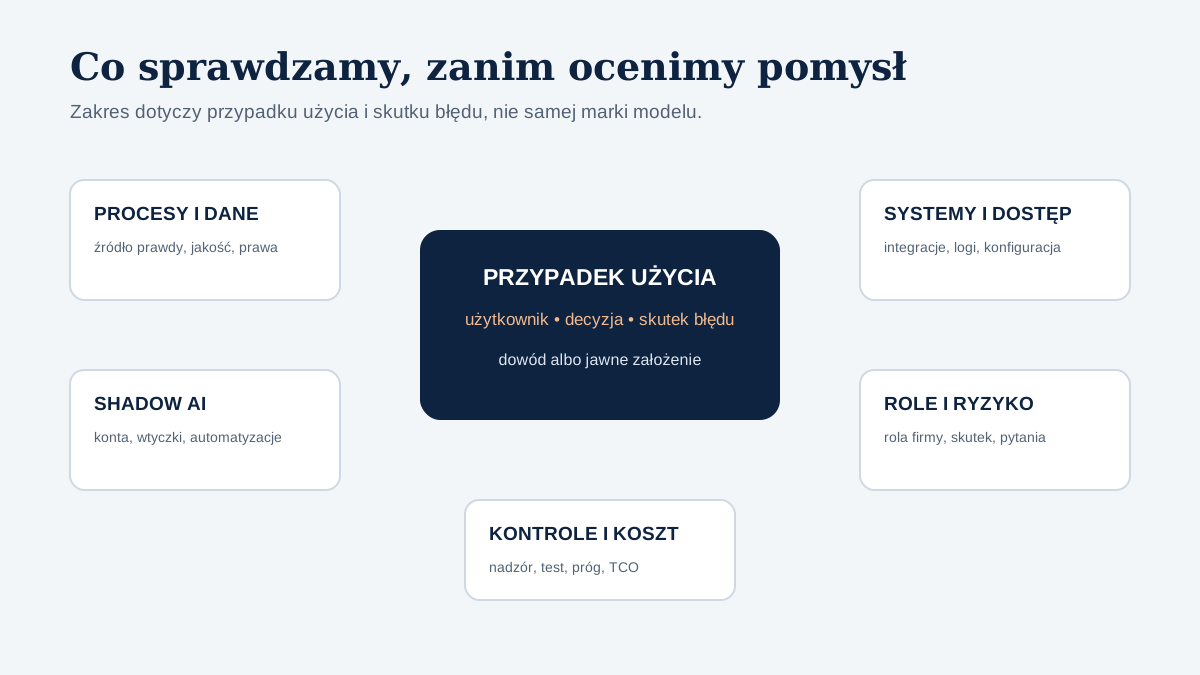
Zakres nie powinien zaczynać się od listy modeli. Zaczyna się od decyzji i skutków: kto korzysta z wyniku, co dzieje się po błędzie, jakie dane wchodzą do procesu i czy człowiek może zatrzymać albo skorygować działanie. Ten sam chatbot może być prostą pomocą redakcyjną w jednym dziale i elementem procesu o poważnym skutku w innym. Dlatego klasyfikujemy przypadek użycia, rolę organizacji i kontekst, a nie markę narzędzia.
W praktyce badamy sześć obszarów:
- Procesy. Mapujemy powtarzalne czynności, punkty oczekiwania, ręczne przepisywanie, wyszukiwanie informacji i decyzje, których nie wolno delegować bez kontroli. Kandydat dostaje opis obecnego sposobu pracy, miernik bazowy i właściciela biznesowego.
- Dane. Sprawdzamy źródło prawdy, jakość, aktualność, uprawnienia, podstawę użycia, retencję i możliwość usunięcia danych. Dla RAG pomocna jest osobna checklista gotowości danych.
- Shadow AI. Rejestrujemy publiczne chatboty, prywatne konta, wtyczki i automatyzacje używane poza zatwierdzonym procesem. Otwarty rejestr systemów AI daje zespołowi wspólny format pracy.
- Role i ryzyko wg AI Act. Ustalamy, czy firma występuje jako dostawca, podmiot stosujący lub w innej roli, oraz jakie pytania wymagają dalszej walidacji. Punktem odniesienia jest oficjalny tekst rozporządzenia (UE) 2024/1689, czytany razem z późniejszymi zmianami. Strona AI Act porządkuje terminy i techniczny zakres prac. Audyt i rejestr nie zapewniają automatycznej klasyfikacji prawnej.
- Architektura i koszty. Rekomendujemy wariant AWS i szacujemy koszt wdrożenia oraz utrzymania. Region i tryb inferencji określają możliwe miejsce przetwarzania. Konfiguracja aplikacji i logowania decyduje, gdzie powstają dodatkowe kopie. KMS kontroluje szyfrowanie i klucze, a projekt sieci — drogę transmisji. Model współodpowiedzialności wskazuje, które ustawienia i dowody pozostają po stronie klienta. Warunki, które trzeba sprawdzić przed wdrożeniem, opisuje architektura AI na AWS pod GDPR i AI Act. Osobno pokazujemy, co napędza koszt systemu RAG lub agenta.
- Finansowanie. Sprawdzamy, czy zakres techniczny pasuje do programu, ale nie obiecujemy przyznania środków. Semitora może przygotować część techniczną; formalny wniosek prowadzi klient lub doradca dotacyjny.
Przed audytem: zakres i osoby
Faza 1 zaczyna się przed pierwszym warsztatem. Sponsor wskazuje problem biznesowy, a koordynator przygotowuje listę zespołów, systemów i dokumentów. Nie prosimy o „wszystkie dane firmy”. Wystarczy zakres potrzebny do potwierdzenia konkretnych procesów i zależności. Zbyt szeroki start rozmywa odpowiedzialność; zbyt wąski może ukryć systemy używane poza IT.
Krótki formularz wejściowy powinien zebrać:
- cel audytu i decyzję, która ma zapaść po jego zakończeniu;
- jednostki organizacyjne, procesy, lokalizacje i systemy w zakresie;
- sponsorów, właścicieli procesów, IT, bezpieczeństwo, zespół zgodności i kontakt prawny;
- znane narzędzia AI, dostawców, integracje oraz przypadki shadow AI;
- dostępne mierniki procesu, koszty, wolumen i skutki typowych błędów;
- ograniczenia dostępu do danych i dokumentów.
Na spotkaniu otwierającym uzgadniamy też zasady dowodowe. Twierdzenie „system nie przetwarza danych osobowych” wymaga potwierdzenia w przepływie danych lub konfiguracji, nie deklaracji właściciela. „Mamy zgodę IT” powinno wskazywać decyzję, datę i zakres. Nie kopiujemy sekretów, kluczy ani całych baz do raportu. Zapisujemy źródło, właściciela i wynik sprawdzenia w formie, którą organizacja potrafi później utrzymać.
Harmonogram 2–4 tygodni jest ramą, nie gwarancją. Dwa tygodnie mogą wystarczyć dla jednego procesu i kilku dobrze opisanych narzędzi. Cztery tygodnie nie wystarczą, jeśli nie ma właścicieli, dostęp do systemów wymaga nowych zgód albo podczas wywiadów pojawia się kolejny portfel shadow AI. Wtedy pierwszą decyzją jest zmiana zakresu lub terminu, a nie pominięcie dowodu.
Wywiady i dane: jak zbieramy dowody
Faza 2 to wywiady procesowe. Rozmowa z zarządem daje priorytety, ale nie opisuje codziennej pracy. Dlatego rozmawiamy również z osobą, która wykonuje proces, jego właścicielem, IT oraz funkcją ryzyka. Pytamy o wejście, kolejne kroki, wyjątki, eskalacje i wynik. Szukamy miejsca, w którym system AI miałby pomóc, oraz momentu, w którym człowiek musi odzyskać kontrolę.
Nie oceniamy pomysłu wyłącznie po atrakcyjnym demo. Przykład: asystent odpowiadający na pytania z procedur może skrócić wyszukiwanie, ale wartość zależy od aktualności źródeł, uprawnień i poprawnej odmowy. Automat wpisujący dane do ERP wymaga osobnej oceny uprawnień, skutku błędu, limitów działania oraz ścieżki zatwierdzenia. Oba przypadki używają AI, lecz mają inny profil dowodowy.
Faza 3 to przegląd dowodów o danych, systemach i kontroli. Wybieramy próbki i konfiguracje potrzebne do sprawdzenia tezy. Dla źródeł wiedzy oglądamy wersjonowanie, właściciela, datę aktualizacji i model uprawnień. Dla narzędzia SaaS sprawdzamy umowę, ustawienia konta, logowanie i przepływ danych. Dla wewnętrznego PoC sprawdzamy zakres, repozytorium, środowisko, dostęp oraz istniejące testy. To nie jest pełny audyt bezpieczeństwa ani badanie prawne; luki wymagające takich prac trafiają do planu działań z właścicielem.
Każde ustalenie ma jeden z czterech stanów: potwierdzone, częściowo potwierdzone, niepotwierdzone albo poza zakresem. Taki zapis jest mniej efektowny niż zielony wskaźnik, ale znacznie bardziej użyteczny. Pokazuje, gdzie decyzja opiera się na dowodzie, a gdzie na założeniu. Niepewność nie znika po warsztacie; dostaje nazwę, właściciela i termin sprawdzenia.
W tej fazie powstaje też lista kandydatów do automatyzacji. Oceniamy wpływ i wykonalność, lecz szacowany ROI pozostaje hipotezą do walidacji. Bez miernika bazowego, realnego kosztu obsługi i danych o błędach procent zwrotu byłby pozorną precyzją. Najpierw zapisujemy, co mierzyć. Potem ograniczony PoC może dostarczyć wynik dla jednego procesu.
Decyzje: co robimy z ustaleniami
Faza 4 zamienia obserwacje w decyzje. Nie każda luka blokuje projekt i nie każdy pomysł powinien przejść do PoC. Dla każdego kandydata zapisujemy decyzję, uzasadnienie, właściciela i warunek kolejnego przeglądu. Najczęstsze ścieżki to: przygotować dane, ograniczyć zakres, skierować do dodatkowej kwalifikacji prawnej lub bezpieczeństwa, uruchomić ograniczony PoC, odłożyć albo zamknąć temat.
Pomagają trzy bramki:
- Bramka zakresu: czy znamy proces, użytkownika, dane, właściciela i skutek błędu? Minimalnym dowodem jest karta przypadku użycia oraz rekord w rejestrze. Decyzja brzmi: uzupełnić zakres albo przejść dalej.
- Bramka gotowości do PoC: czy wolno użyć wycinka danych i czy mamy miernik oraz próg? Potrzebne są zgoda właściciela danych, próbka i kryteria testu. Wynikiem jest PoC, prace przygotowawcze albo decyzja, by nie uruchamiać projektu.
- Bramka dalszej inwestycji: czy wynik PoC, koszt i ryzyko uzasadniają następny etap? Wyniki ewaluacji, koszt jednostkowy i otwarte ryzyka prowadzą do wdrożenia, zmiany zakresu albo decyzji, by nie kontynuować.
Próg nie jest uniwersalnym punktem odniesienia. Zależy od procesu i skutku błędu. System podpowiadający słowa w wewnętrznej notatce może mieć inne kryteria niż narzędzie wspierające decyzję wobec klienta. Progi zatwierdza właściciel procesu z udziałem funkcji, które odpowiadają za ryzyko. Konsultant proponuje metodę i pokazuje wynik, ale nie powinien sam przejmować decyzji biznesowej.
Jeśli organizacja chce ocenić punkt wyjścia jeszcze przed audytem, może wypełnić bezpłatny AI Readiness Scorecard. Jego 24 pytania pomagają odróżnić brak fundamentów od gotowości do ograniczonego PoC. Wynik nie jest automatyczną oceną zgodności i nie wybiera projektu za zarząd.
Przekazanie: kto przejmuje artefakty
Faza 5 kończy audyt dopiero wtedy, gdy artefakty mają właścicieli. Samo wysłanie raportu nie oznacza przekazania. Potrzebne jest spotkanie decyzyjne, na którym sponsor zatwierdza priorytety, właściciele przyjmują działania, a pytania prawne, bezpieczeństwa i danych trafiają do właściwych funkcji. Każda pozycja planu działań ma termin, zależności i warunek zamknięcia.
Raport końcowy porządkuje decyzje w pięciu roboczych artefaktach. Właściciela dopasowujemy do organizacji; poniższa macierz pokazuje odpowiedzialność, którą trzeba przypisać przed zamknięciem audytu.
| Artefakt | Właściciel | Decyzja / następny krok |
|---|---|---|
| Rejestr systemów AI i shadow AI | właściciel portfela AI lub wyznaczony koordynator | potwierdzić zakres, brakujące systemy i termin kolejnego przeglądu |
| Matryca ryzyka | właściciel ryzyka / zespół zgodności z udziałem prawnika | wskazać przypadki wymagające dalszej kwalifikacji i kontroli |
| Lista projektów z oceną wpływu i wykonalności | sponsor biznesowy | wybrać projekt do PoC, odłożyć lub odrzucić pozostałe |
| Rekomendacja architektury | właściciel techniczny | zatwierdzić ograniczenia danych, bezpieczeństwa, integracji i kosztu |
| Plan działań | sponsor i właściciele działań | ustalić kolejność, zależności, terminy i decyzje „wdrożyć / nie wdrażać” |
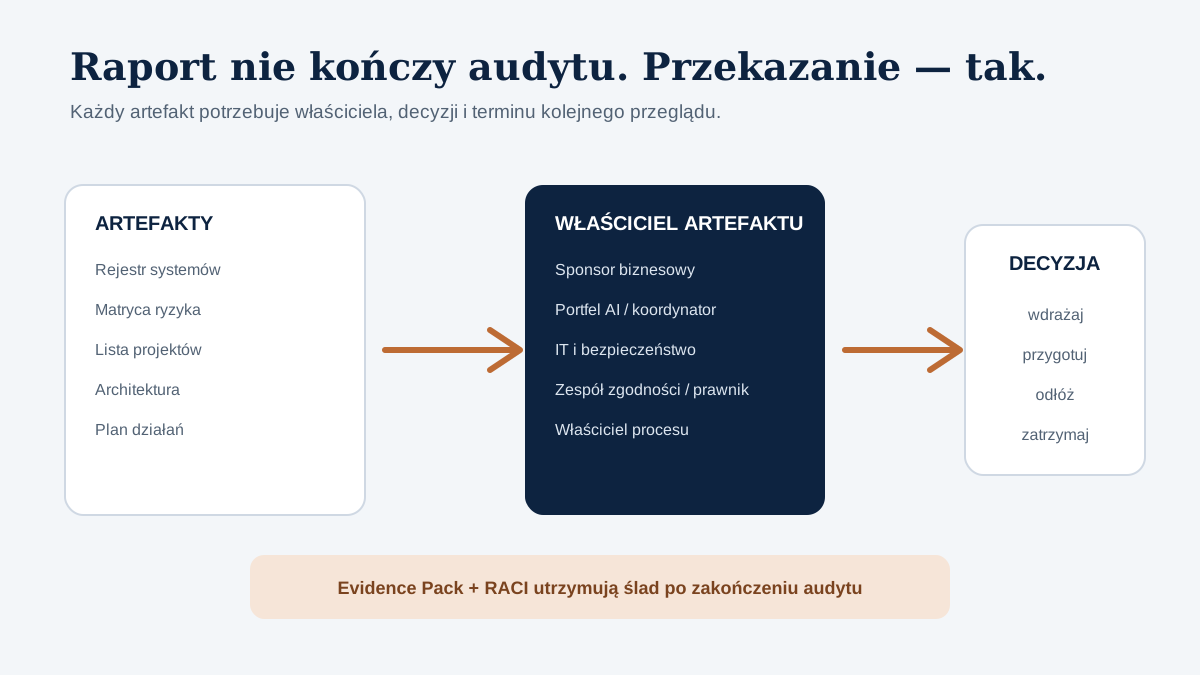
Do utrzymania odpowiedzialności można użyć otwartego szablonu AI Governance RACI. Macierz ma wskazać dokładnie jedną rolę ostatecznie odpowiedzialną (Accountable) za etap, wymagany wkład, dowód i eskalację. Z kolei Evidence Pack porządkuje kartę systemu, klasyfikację ryzyka, referencyjny zestaw testowy, ewaluacje, logi, przekazanie sprawy człowiekowi, przywrócenie wersji i decyzję „wdrożyć / nie wdrażać”. Żaden z tych szablonów nie jest certyfikatem. Ich wartość polega na tym, że decyzja ma wersję, źródło i właściciela.
Plan działań powinien rozdzielać trzy horyzonty. Pierwszy obejmuje działania blokujące, na przykład potwierdzenie prawa do danych albo wyłączenie ryzykownego shadow AI. Drugi przygotowuje jeden przypadek do PoC. Trzeci opisuje warunki ewentualnego wdrożenia i późniejszego utrzymania. Daty są ustalane po przeglądzie zależności; sam audyt nie gwarantuje terminu produkcji.
Czym audyt nie jest
Audyt nie jest ofertą handlową w przebraniu ani bezpłatną konsultacją kończącą się wyceną „z sufitu”. Nie jest też pełnym audytem cyberbezpieczeństwa, poradą prawną, formalną oceną zgodności ani certyfikatem. Może wskazać, że przypadek wymaga takich prac, oraz przygotować techniczne dowody dla specjalistów, którzy je wykonają.
Nie gwarantuje zgodności z AI Act, wyniku finansowego, finansowania ani wdrożenia na produkcję. Szacunek kosztu i wpływu służy porównaniu kandydatów; ROI trzeba potwierdzić na danych z procesu. Rekomendacja AWS nie oznacza, że dane automatycznie pozostają w jednym miejscu. Region, usługa, tryb inferencji, logi, integracje, kopie i konfiguracja klienta wyznaczają faktyczny przepływ. Te warunki trzeba sprawdzić dla konkretnej architektury.
Przykład mojApteczki — produkcyjnego systemu GenAI w ochronie zdrowia pokazuje, jak wersjonowane źródła, cytowania i pomiar działają w jednym systemie Semitory. To dowód z tego systemu, nie prognoza wyniku audytu klienta i nie gwarancja przeniesienia tych samych metryk do innego procesu.
FAQ: audyt gotowości AI
Co obejmuje audyt gotowości AI?
Obejmuje zakres i właścicieli, mapę procesów, dane i uprawnienia, rejestr systemów oraz shadow AI, wstępną kwalifikację roli i ryzyka AI Act, architekturę, koszt, listę kandydatów i plan działań. Dokładny zakres zależy od liczby procesów, systemów oraz lokalizacji. Ustalamy go przed startem i zmieniamy jawnie, jeśli pojawią się nowe zależności.
Ile trwa audyt gotowości AI?
Najczęściej 2–4 tygodnie, ale to przedział planistyczny, nie gwarantowany SLA. Czas zależy od zakresu, dostępności właścicieli, dokumentacji, zgód i dostępu do systemów. Audyt jednego procesu może być krótszy niż przegląd portfela wielu spółek. Jeśli brakuje dowodów, nie skracamy badania przez zgadywanie; uzgadniamy dodatkowy etap albo zapisujemy lukę.
Jakie dane i materiały trzeba przygotować?
Na początek wystarczą: lista procesów i systemów, właściciele, znane narzędzia AI, opisy integracji, polityki dostępu, umowy dostawców, schematy przepływu danych, przykładowe dokumenty oraz dostępne mierniki procesu. Nie należy wysyłać haseł, kluczy ani pełnych baz. Próbki i dostęp dobieramy po ustaleniu celu, minimalizując zakres danych.
Co firma dostaje po audycie?
Firma dostaje robocze artefakty: rejestr systemów i shadow AI, macierz ryzyka, listę projektów z oceną wpływu i wykonalności, rekomendację architektury oraz plan działań. Każda pozycja ma właściciela, dowód lub jawne założenie, decyzję i następny przegląd. Opcjonalny PoC ma osobny zakres i powinien zakończyć się wynikami testów oraz decyzją „wdrożyć / nie wdrażać”.
Czy audyt daje certyfikat lub gwarantuje zgodność i wdrożenie?
Nie. Audyt nie daje certyfikatu, nie zastępuje porady prawnej ani formalnej oceny zgodności. Nie gwarantuje też ROI, finansowania, terminu ani wyniku wdrożenia. Dostarcza uporządkowane fakty, pytania, techniczne dowody i plan, na podstawie których właściwi właściciele mogą podjąć decyzje i zlecić dalszą walidację.
Co dalej
Masz dwie rozsądne ścieżki. Jeśli chcesz samodzielnie ocenić punkt wyjścia, otwórz AI Readiness Scorecard, a potem uzupełnij rejestr systemów AI. Jeśli potrzebujesz warsztatów, przeglądu dowodów i planu działań z właścicielami, zobacz pełny zakres audytu na stronie usług i umów rozmowę o audycie. Pierwsze spotkanie służy ustaleniu zakresu; nie zastępuje samego audytu.