29 czerwca 2026 · Zaktualizowano: 27 sierpnia 2026
Słownik AI Act: 14 pojęć, które zmieniają decyzje firmy
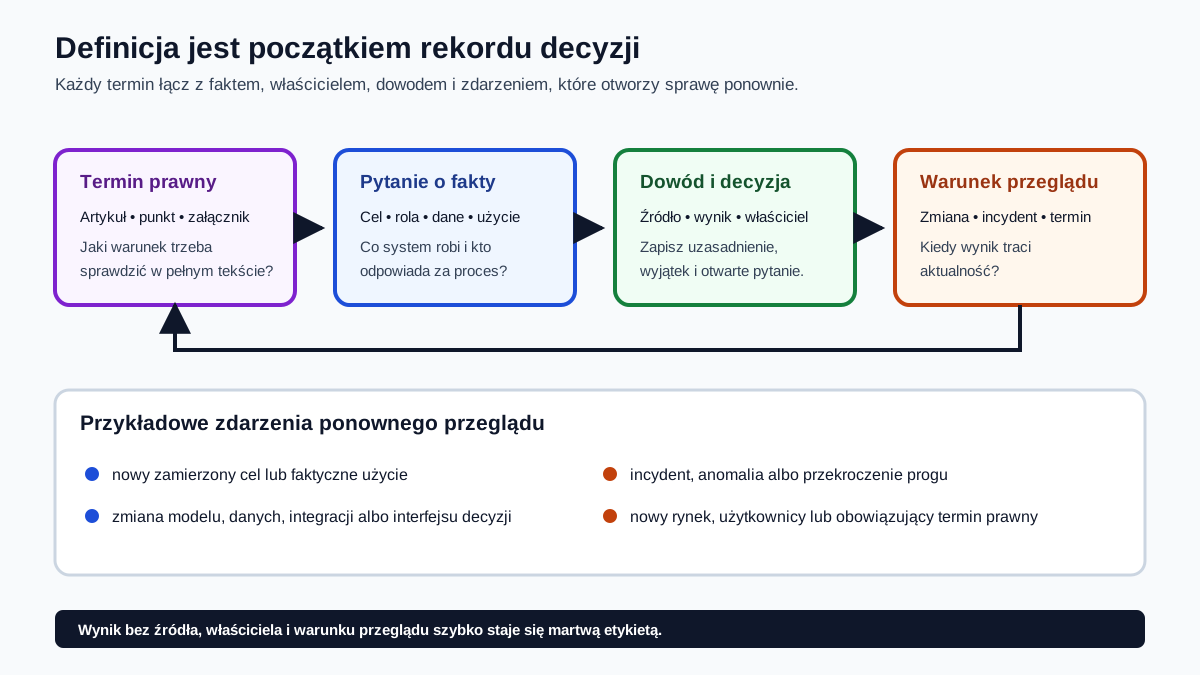
Słownik AI Act ma sens wtedy, gdy definicja prowadzi do decyzji: co sprawdzić, kto odpowiada i jaki dowód zachować. Samo przypisanie etykiety „dostawca”, „podmiot stosujący” albo „wysokie ryzyko” nie wystarcza. Trzeba powiązać termin z konkretnym systemem, zamierzonym celem, rolą organizacji i aktualnym stanem prawnym.
Podstawą jest rozporządzenie (UE) 2024/1689, zmienione m.in. przez obowiązujące rozporządzenie (UE) 2026/1744. W Polsce ustawę o systemach sztucznej inteligencji ogłoszono 27 lipca 2026 r. jako Dz.U. 2026 poz. 1003. Terminy i zakres trzeba czytać łącznie: zakazy stosuje się od 2025 r., większość AI Act od 2 sierpnia 2026 r., a wybrane sekcje rozdziału III dla systemów wysokiego ryzyka od 2027 lub 2028 r.
Ten materiał jest informacyjny. Nie zastępuje porady prawnej ani formalnej oceny zgodności konkretnego systemu. Artefakty Semitory pokazane niżej są praktyką wdrożeniową służącą uporządkowaniu dowodów. AI Act nie narzuca nazw ani dokładnego formatu tych dokumentów.
Spis treści
- Jak korzystać ze słownika
- 14 pojęć AI Act: od definicji do decyzji
- System, cel i role
- Ryzyko i obowiązki
- GPAI, kontrola i eksploatacja
- Polski organ nadzoru
- FAQ: pojęcia AI Act w praktyce
- Źródła i dalsze kroki
Jak korzystać ze słownika
Definicję sprawdzaj na trzech poziomach: modelu, systemu końcowego i procesu, w którym wynik wpływa na człowieka lub decyzję. Ta sama organizacja może być podmiotem stosującym gotowe narzędzie, a jednocześnie dostawcą innego systemu sprzedawanego pod własną nazwą. Ten sam model może wspierać neutralne podsumowanie dokumentów oraz osobny proces rekrutacyjny wymagający analizy załącznika III.
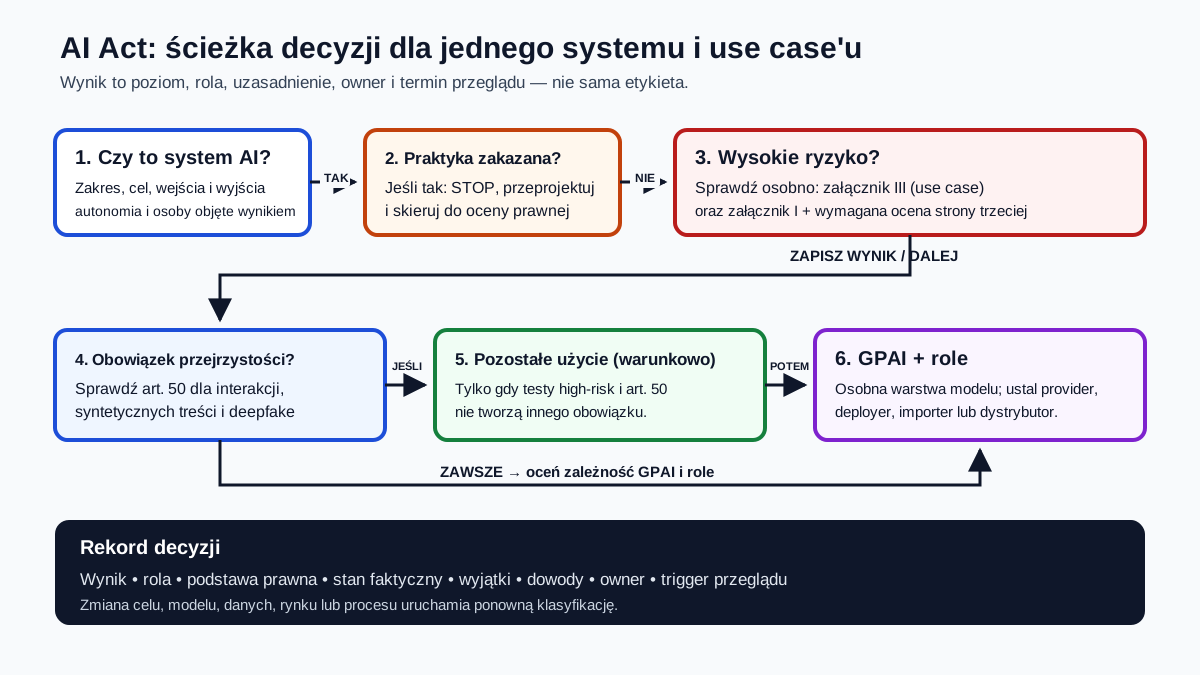
Nie zaczynaj od pytania „jaki poziom ryzyka ma ChatGPT?”. Zacznij od opisu przypadku użycia: wejścia, wyjścia, użytkownicy, osoby objęte wynikiem, integracje, zamierzony cel i faktyczne użycie. Dopiero wtedy terminy z rozporządzenia pomagają zbudować ścieżkę decyzji.
14 pojęć AI Act: od definicji do decyzji
| Pojęcie | Co oznacza | Kto powinien sprawdzić | Powiązany artefakt lub strona |
|---|---|---|---|
| System AI | System maszynowy z art. 3 pkt 1, który wnioskuje z wejść, jak generować wyniki wpływające na otoczenie | Właściciel techniczny i biznesowy | Karta systemu oraz metoda klasyfikacji |
| Zamierzony cel | Użycie określone przez dostawcę wraz z kontekstem i warunkami, art. 3 pkt 12 | Właściciel produktu i dostawca | Opis przypadku użycia, instrukcja i granice użycia |
| Dostawca | Podmiot, który rozwija system AI lub model GPAI albo zleca jego rozwój oraz wprowadza go do obrotu pod własną nazwą lub znakiem towarowym; w przypadku systemu AI także oddaje go do użytku pod tą nazwą lub znakiem, art. 3 pkt 3 | Dział prawny, właściciel produktu i zakupy | Mapa ról i obowiązków |
| Podmiot stosujący | Podmiot używający systemu AI pod swoją kontrolą, poza użyciem prywatnym, art. 3 pkt 4 | Właściciel procesu i zespół zgodności | Rejestr użycia, instrukcji i kontroli |
| Istotna zmiana | Nieprzewidziana zmiana wpływająca na zgodność systemu wysokiego ryzyka albo zmieniająca oceniony cel, art. 3 pkt 23 | Właściciel zmiany, dostawca i zespół zgodności | Protokół zmiany i ponowna klasyfikacja |
| Praktyka zakazana | Zastosowanie objęte zakazem z art. 5 wraz z jego warunkami i wyjątkami | Dział prawny, zespół zgodności i sponsor | Decyzja „stop lub przeprojektuj” |
| System wysokiego ryzyka | System spełniający ścieżkę art. 6 i załącznika I albo III | Dział prawny, zespół zgodności produktu i właściciel systemu | Macierz wymagań i dowodów |
| Obowiązek przejrzystości | Informowanie lub oznaczanie wymagane dla przypadków z art. 50 | Zespół produktu i właściciel treści | Rejestr komunikatów oraz test art. 50 |
| Model AI ogólnego przeznaczenia | Model o znaczącej ogólności, zdolny do wielu zadań i integracji, art. 3 pkt 63 | Właściciel relacji z dostawcą i architekt | Analiza modelu i zależności |
| GPAI z ryzykiem systemowym | Model GPAI o zdolnościach lub skutkach spełniających kryteria art. 51 i art. 3 pkt 65 | Dostawca modelu i Urząd ds. AI | Dokumentacja modelu, ewaluacje i raporty incydentów |
| Kompetencje AI | Wiedza i umiejętności potrzebne do świadomego użycia AI, art. 3 pkt 56 i zmieniony art. 4 | HR, właściciel procesu i zespół zgodności | Plan kompetencji oparty na rolach |
| Nadzór człowieka | Środki z art. 14 umożliwiające właściwym osobom rozumienie, kwestionowanie i zatrzymanie systemu wysokiego ryzyka | Właściciel operacyjny i właściciel ryzyka | Procedura nadzoru i test skuteczności |
| Monitorowanie po wprowadzeniu do obrotu | Zbieranie i przegląd doświadczeń w celu wykrycia potrzeby działań korygujących, art. 3 pkt 25 i art. 72 | Dostawca, operacje i bezpieczeństwo | Plan monitoringu, metryki i przesłanki przeglądu |
| Poważny incydent | Zdarzenie lub awaria prowadzące do skutków wymienionych w art. 3 pkt 49 | Kierownik ds. incydentów, dział prawny i dostawca | Rejestr incydentów i ścieżka zgłoszenia |
System, cel i role
System AI
System AI to system maszynowy, który z otrzymanych danych wnioskuje, jak wygenerować wynik mogący wpłynąć na środowisko fizyczne lub wirtualne. Definicja z art. 3 pkt 1 obejmuje różne poziomy autonomii i możliwość adaptacji po wdrożeniu. Nie przesądza jej nazwa produktu ani deklaracja marketingowa. W praktyce trzeba opisać cały działający układ: model, reguły, dane, integracje i sposób użycia wyniku.
Granica systemu decyduje o jakości dalszej analizy. Jeżeli asystent rekrutacyjny pobiera CV z ATS, tworzy ranking i pokazuje go rekruterowi, to interfejs, reguły rankingu i źródła danych należą do analizowanego kontekstu. Sam model językowy nie opisuje całego ryzyka.
Zamierzony cel
Zamierzony cel to użycie przewidziane przez dostawcę, wraz z kontekstem i warunkami opisanymi w instrukcjach, dokumentacji oraz materiałach sprzedażowych. Art. 3 pkt 12 sprawia, że zmiana celu może mieć skutki prawne nawet wtedy, gdy kod lub model pozostają te same. Narzędzie do redagowania ogłoszeń nie staje się automatycznie narzędziem do oceny kandydatów tylko dlatego, że technicznie potrafi przetworzyć CV.
W rejestrze systemów zapisz cel jednym zdaniem, ale dodaj także wyłączenia: czego system nie ma robić. Porównuj ten zapis z rzeczywistymi logami, instrukcjami i zachowaniem użytkowników. Rozbieżność między celem deklarowanym a faktycznym użyciem jest sygnałem do przeglądu.
Dostawca
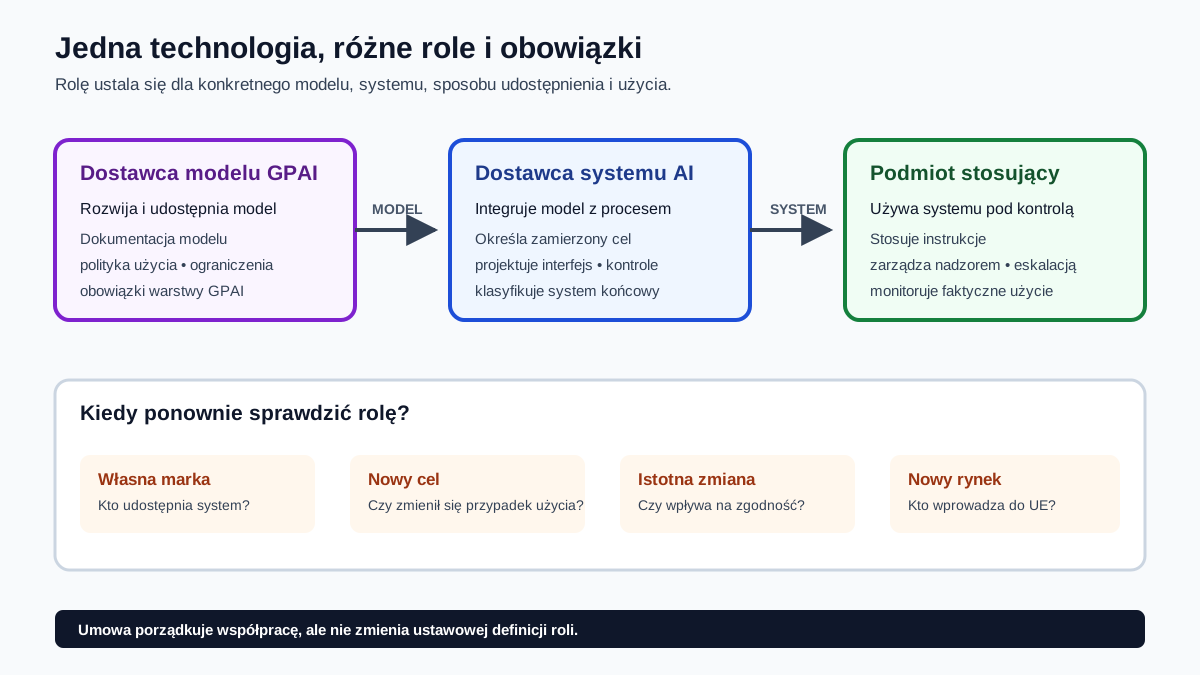
Dostawca rozwija system AI lub model GPAI albo zleca jego rozwój oraz wprowadza go do obrotu pod własną nazwą lub znakiem towarowym; w przypadku systemu AI definicja obejmuje też oddanie go do użytku pod tą nazwą lub znakiem. Art. 3 pkt 3 obejmuje rozwiązania płatne i bezpłatne. Firma nie pozostaje zawsze podmiotem stosującym tylko dlatego, że korzysta z zewnętrznego API. Własna marka, zmiana zamierzonego celu albo istotna modyfikacja mogą wymagać ponownego ustalenia roli.
Mapa ról powinna rozdzielać dostawcę modelu, dostawcę systemu końcowego, importera, dystrybutora i podmiot stosujący. Wspólna etykieta „dostawca rozwiązania” zaciera odpowiedzialność. Umowa także nie zmienia definicji ustawowej, choć może porządkować obowiązki między stronami.
Podmiot stosujący
Podmiot stosujący używa systemu AI pod swoją kontrolą w działalności innej niż prywatna. Definicja z art. 3 pkt 4 obejmuje większość firm korzystających z gotowych narzędzi. Rola nie jest bierna: zależnie od klasyfikacji systemu i przypadku użycia może oznaczać obowiązki dotyczące instrukcji, danych wejściowych, nadzoru, logów, monitorowania lub informacji dla osób.
Dla każdego użycia wskaż właściciela procesu. To on potwierdza, gdzie wynik trafia, kto może go odrzucić i co dzieje się po błędzie. Dział zakupów zna umowę, ale zwykle nie zna pełnego przepływu operacyjnego.
Istotna zmiana
Istotna zmiana to nieprzewidziana modyfikacja po wprowadzeniu systemu na rynek lub do użytku, która wpływa na zgodność systemu wysokiego ryzyka albo zmienia oceniony zamierzony cel. Tak definiuje ją art. 3 pkt 23. Nie każda aktualizacja modelu spełnia ten próg, ale każda ważna zmiana powinna uruchomić test wpływu.
Przegląd powinny uruchamiać m.in. nowy cel, grupa użytkowników, kraj, źródło danych, kanał decyzji albo sposób automatyzacji. Protokół zmiany powinien wskazać poprzednią wersję, nową wersję, wpływ na klasyfikację i osobę zatwierdzającą dalsze użycie.
Ryzyko i obowiązki
Praktyka zakazana
Praktyka zakazana to zastosowanie spełniające przesłanki art. 5, a nie dowolny system uznany za „nieetyczny”. Przepis zawiera warunki i wyjątki, dlatego lista słów kluczowych nie wystarczy. Jeśli przypadek użycia mieści się w zakazie, dodatkowy monitoring ani zgoda sponsora nie legalizują wdrożenia. Wynik powinien brzmieć „stop”, „przeprojektuj” albo „eskaluj do formalnej analizy”.
Zakazy stosuje się od 2 lutego 2025 r. To inny termin niż ogólna data stosowania rozporządzenia czy przesunięte terminy dla systemów wysokiego ryzyka. W rekordzie decyzji zapisz testowaną praktykę, fakty, warunek przepisu, wyjątki i autora oceny.
System wysokiego ryzyka
System jest wysokiego ryzyka, gdy prowadzi do tego ścieżka z art. 6 i załącznika I albo III. Załącznik I dotyczy systemu będącego produktem lub komponentem bezpieczeństwa produktu objętego wskazanym prawodawstwem, przy spełnieniu warunków oceny przez stronę trzecią. Załącznik III opisuje konkretne przypadki użycia, np. w zatrudnieniu, edukacji lub dostępie do podstawowych usług, z warunkami i możliwymi wyłączeniami.
Nie klasyfikuj całego dostawcy lub działu jedną etykietą. Zmieniony art. 113 zachowuje ogólną datę stosowania 2 sierpnia 2026 r. Sekcje 1–3 rozdziału III, z wyjątkiem art. 6 ust. 5, stosuje się od 2 grudnia 2027 r. do systemów wysokiego ryzyka z art. 6 ust. 2 i załącznika III, a od 2 sierpnia 2028 r. do systemów z art. 6 ust. 1 i załącznika I. Te terminy nie wyłączają zakazów, kompetencji AI, przejrzystości ani innych przepisów działających wcześniej.
Obowiązek przejrzystości
Obowiązek przejrzystości oznacza konkretny komunikat lub oznaczenie dla przypadków opisanych w art. 50. Może dotyczyć interakcji z chatbotem, maszynowo czytelnego oznaczania określonych wyników albo ujawnienia treści deepfake. Odpowiedzialna rola i wyjątki zależą od ustępu, kanału oraz sposobu publikacji.
Nie wystarczy dopisać „powered by AI” w regulaminie. Trzeba sprawdzić moment komunikatu, jego widoczność, dostępność i zachowanie po zmianie kanału. Szczegółową procedurę opisuje test oznaczania chatbotów i treści AI.
GPAI, kontrola i eksploatacja
Model AI ogólnego przeznaczenia
Model GPAI ma znaczącą ogólność, potrafi wykonywać szeroki zakres odrębnych zadań i może być integrowany z wieloma systemami. Taką definicję zawiera art. 3 pkt 63. GPAI nie jest piątym poziomem ryzyka systemu końcowego. To osobna warstwa obowiązków modelu, która może współistnieć z klasyfikacją docelowego przypadku użycia.
Organizacja korzystająca z API powinna znać dostawcę modelu, zasady dopuszczalnego użycia, wersję, dokumentację i ograniczenia. Nadal osobno klasyfikuje własny system końcowy. Lista zależności modelowych należy do Evidence Pack, ale nie zastępuje dokumentacji wymaganej od dostawcy GPAI.
GPAI z ryzykiem systemowym
Model GPAI z ryzykiem systemowym spełnia przesłanki art. 51 dotyczące zdolności o dużym wpływie albo równoważnej decyzji Komisji. „Ryzyko systemowe” z art. 3 pkt 65 odnosi się do skutków mogących rozprzestrzeniać się w skali łańcucha wartości i istotnie wpływać na rynek Unii, zdrowie, bezpieczeństwo, prawa podstawowe lub społeczeństwo.
Nie przypisuj tej kategorii każdemu popularnemu modelowi. To kwalifikacja właściwa dla dostawcy modelu i mechanizmu wskazanego w rozporządzeniu. Podmiot stosujący powinien jednak wiedzieć, od jakiego modelu zależy i jak otrzyma informację o zmianie jego możliwości lub ograniczeń.
Kompetencje AI
Kompetencje AI to umiejętności, wiedza i rozumienie potrzebne do świadomego wdrażania oraz używania AI z uwzględnieniem szans, ryzyk i możliwych szkód. Definicję zawiera art. 3 pkt 56. Zmieniony przez rozporządzenie 2026/1744 art. 4 wymaga od dostawców i podmiotów stosujących środków wspierających rozwój kompetencji osób działających w ich imieniu. Nie wymaga zagwarantowania jednego uniwersalnego poziomu.
Plan kompetencji powinien wynikać z roli. Innego przygotowania potrzebuje osoba akceptująca wynik w procesie HR, innego administrator integracji, a jeszcze innego zespół reagujący na incydenty. Sama lista obecności na szkoleniu nie dowodzi, że kontrola działa.
Nadzór człowieka
Nadzór człowieka z art. 14 ma umożliwić właściwym osobom rozumienie ograniczeń systemu wysokiego ryzyka, wykrywanie anomalii, kwestionowanie wyniku i bezpieczne zatrzymanie działania. Człowiek po modelu nie wystarcza, jeśli nie ma czasu, danych, uprawnień lub realnej możliwości odrzucenia wyniku.
Test nadzoru powinien sprawdzić zachowanie w trudnym scenariuszu: konflikt danych, niepewność, awarię integracji albo wynik sprzeczny z procedurą. Zapisz czas reakcji, decyzję, dostępne informacje i skutki zatrzymania. To łączy definicję z operacyjną kontrolą.
Monitorowanie po wprowadzeniu do obrotu
Monitorowanie po wprowadzeniu do obrotu obejmuje działania dostawcy służące zbieraniu i przeglądowi doświadczeń z użycia systemu oraz wykrywaniu potrzeby korekty. Definicję zawiera art. 3 pkt 25, a art. 72 opisuje system monitorowania dla systemów wysokiego ryzyka. Nie jest to jednorazowy raport przygotowany przed uruchomieniem.
Plan powinien wiązać metrykę z progiem, właścicielem i działaniem: eskalacją, ograniczeniem funkcji, poprawką albo zatrzymaniem. Po zmianie modelu wyniki muszą pozostać porównywalne z właściwą wersją i próbką.
Poważny incydent
Poważny incydent to zdarzenie lub awaria systemu AI prowadzące bezpośrednio albo pośrednio do skutków wymienionych w art. 3 pkt 49. Obejmują one m.in. śmierć lub poważną szkodę dla zdrowia, poważne i nieodwracalne zakłócenie infrastruktury krytycznej, naruszenie obowiązków chroniących prawa podstawowe oraz poważną szkodę dla mienia lub środowiska.
Klasyfikację incydentu trzeba powiązać z faktami, rolą i obowiązującą ścieżką zgłoszenia. Rejestr operacyjny powinien zachować czas wykrycia, wersję systemu, skutki, działania ograniczające i decyzję o powiadomieniu. Nie każdy błąd jakości jest poważnym incydentem, ale każdy powinien mieć drogę eskalacji.
Polski organ nadzoru
Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji jest polskim organem nadzoru rynku i pojedynczym punktem kontaktowym wskazanym w ustawie o systemach sztucznej inteligencji. Wynika to z art. 5 ustawy ogłoszonej jako Dz.U. 2026 poz. 1003. Ustawa tworzy Komisję w art. 125, a jej przepisy mają różne terminy wejścia w życie.
Art. 125 ust. 4 obowiązuje od 28 lipca 2026 r. Większość pozostałych przepisów weszła w życie 11 sierpnia 2026 r., natomiast art. 8–18 oraz rozdziały 3–5, 8 i 9 wchodzą w życie 28 października 2026 r. Skrót „KRiBSI” bywa używany roboczo, ale ustawa posługuje się nazwą Komisji i skrótem „Komisja”. Status organu nie zmienia ról dostawcy i podmiotu stosującego z prawa unijnego.
FAQ: pojęcia AI Act w praktyce
Czy firma korzystająca z gotowego narzędzia jest dostawcą czy podmiotem stosującym?
Najczęściej będzie podmiotem stosującym, jeśli używa systemu pod swoją kontrolą. Rola może się zmienić, gdy firma udostępnia system pod własną nazwą, zmienia jego zamierzony cel albo dokonuje modyfikacji wpływającej na zgodność. Trzeba sprawdzić fakty i łańcuch dostaw, nie nazwę umowy.
Czy każdy system używający modelu GPAI ma wysokie ryzyko?
Nie. GPAI to warstwa dotycząca modelu, a wysokie ryzyko systemu końcowego wynika z art. 6, załącznika I lub III i konkretnego przypadku użycia. Ten sam model może działać w kilku systemach o różnej klasyfikacji.
Czy „human in the loop” oznacza zgodność z wymogiem nadzoru człowieka?
Nie automatycznie. Osoba musi mieć kompetencje, informacje, czas i uprawnienia do zakwestionowania albo zatrzymania działania. Trzeba też sprawdzić, czy interfejs i proces nie prowadzą do mechanicznego zatwierdzania wyniku.
Kiedy trzeba powtórzyć klasyfikację?
Po zmianie celu, funkcji, modelu, danych, integracji, użytkowników, rynku lub sposobu wpływania na decyzję. Ustal również przegląd okresowy. Zdarzenie może wymusić wcześniejszą ocenę, zanim nadejdzie termin kalendarzowy.
Czy Semitora może wydać formalną klasyfikację prawną systemu?
Semitora może przygotować techniczny opis systemu, mapę ról, test przesłanek i pakiet dowodów. Formalną interpretację prawa oraz ocenę zgodności muszą zatwierdzić właściwe osoby i, gdy przepisy tego wymagają, uprawnione organy lub jednostki.
Źródła i dalsze kroki
Definicje i odwołania do artykułów pochodzą z aktualnego tekstu AI Act w EUR-Lex, czytanego razem z rozporządzeniem zmieniającym 2026/1744. Polski model nadzoru i terminy pochodzą z ustawy o systemach sztucznej inteligencji, Dz.U. 2026 poz. 1003. Źródła sprawdzono 27 sierpnia 2026 r.
Do przejścia od definicji do konkretnego systemu służy metoda klasyfikacji ryzyka. Stan organizacyjny porządkuje checklista gotowości, a dowody — Evidence Pack. Sposób utrzymania decyzji w czasie opisuje governance dla branż regulowanych. Jeśli potrzebujesz połączyć rejestr, klasyfikację, testy i plan domknięcia luk, zobacz usługi Semitory.